Autorizzazione centralizzata e piattaforma applicativa
Un solo accesso, una gestione unificata di utenti e permessi per tutte le applicazioni interne e rivolte ai clienti di Atrea. Abbiamo sviluppato una piattaforma centrale basata su Zitadel con login personalizzato, supporto multi-brand, permessi granulari e notifiche.
- Client
- Atrea s.r.o
- Year
- 2026
- Technologies
TypeScript Node.js Express PostgreSQL TypeORM Zitadel OpenID Connect Next.js Vue.js Web Push Docker
L'obiettivo
Atrea gestisce numerose applicazioni web per dipendenti, partner commerciali e clienti. Finora ciascuna gestiva login, utenti e permessi in modo autonomo. Questo comportava account multipli per la stessa persona, una gestione dei diritti frammentata e la necessità di riscrivere da zero la logica di accesso per ogni progetto.
L'obiettivo era creare una piattaforma condivisa utilizzabile da ogni applicazione nuova ed esistente, con single sign-on, gestione centralizzata dei permessi e servizi condivisi come notifiche e feedback degli utenti.
La soluzione
Single Sign-On (SSO)
Come identity provider abbiamo scelto la piattaforma IAM open source Zitadel. Abbiamo tuttavia sviluppato schermate di accesso su misura (Next.js su Session API v2), garantendo che registrazione, reset della password e autenticazione a più fattori (MFA) riflettessero con precisione le esigenze di Atrea. I dipendenti accedono tramite il proprio account Microsoft aziendale, mentre gli utenti esterni utilizzano e-mail e password.
Multi-brand su un'unica piattaforma
Una sola installazione serve molteplici marchi e organizzazioni. Ogni brand dispone di un'interfaccia di login dedicata, dominio proprio, template e-mail e server SMTP di invio dedicato. Il brand viene determinato centralmente in base all'applicazione e al callback, evitando che l'utente finisca nell'ambiente sbagliato.
Gestione dei permessi in un unico punto
Le applicazioni non devono più calcolare nulla localmente: l'intera logica di autorizzazione risiede nel servizio centrale:
- ruoli specifici per ciascuna applicazione e assegnazione automatica in base al dominio e-mail,
- permessi binari e granulari (negato / visualizzazione / modifica) con struttura ad albero,
- permessi sui singoli record (ad es. condivisione di un singolo progetto con un collega),
- amministratori di applicazione e superamministratori con log di audit per ogni modifica.
Ruoli e permessi vengono inseriti direttamente nel token di accesso (JWT) al momento del login. Il frontend sa immediatamente cosa mostrare all'utente senza ulteriori richieste. I backend delle altre applicazioni verificano i permessi con una singola chiamata API.
Servizi condivisi per tutte le applicazioni
- Notifiche via e-mail e Web Push, con template per ogni tipologia di messaggio, invio massivo e preferenze utente personalizzabili.
- Multilinguismo con registro centralizzato delle lingue, lingue di fallback e traduzione automatica dei template.
- Feedback e supporto direttamente integrati nelle applicazioni, con allegati e notifiche di aggiornamento dello stato.
- Profili utente e preferenze condivisi tra tutte le applicazioni.
Amministrazione
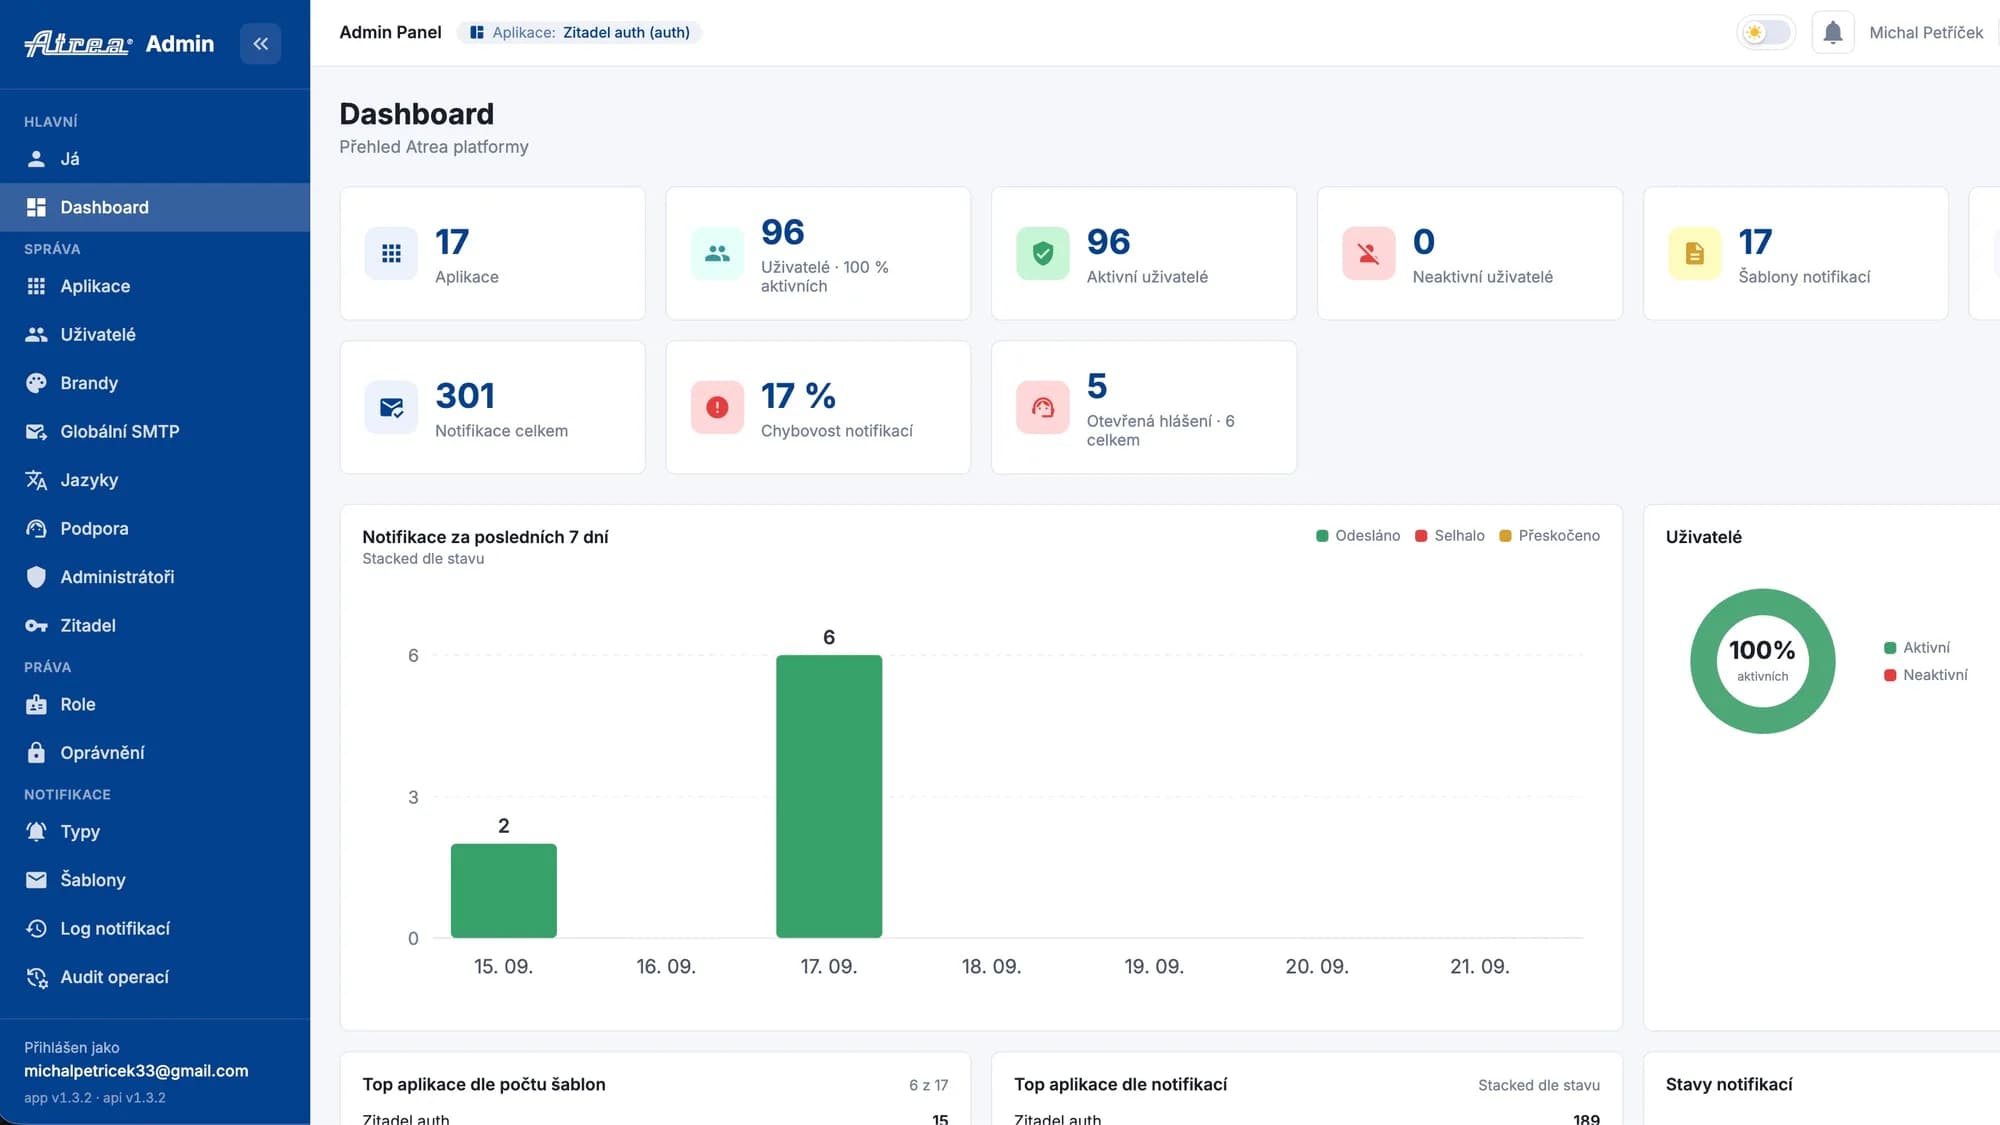
Per gli amministratori abbiamo realizzato un pannello di controllo in Vue 3. Permette di gestire utenti, ruoli, permessi, applicazioni, client OIDC, brand, configurazioni e-mail, template di notifica, supporto e audit. La piattaforma include anche una documentazione per sviluppatori (VitePress), con una versione ottimizzata per assistenti AI, consentendo ai team di integrare nuove applicazioni in modo rapido e coerente.
Il risultato
- Un unico account per tutte le applicazioni Atrea e SSO aziendale tramite Microsoft.
- Integrazione di nuove applicazioni in pochi giorni anziché settimane di sviluppo per login e permessi.
- Gestione degli accessi centralizzata, con blocco immediato dell'utente sull'intera piattaforma.
- Pronta per nuovi marchi e mercati grazie al supporto nativo multi-brand e multilingue.
- La piattaforma è già attiva sulle applicazioni in produzione di Atrea e le restanti vengono migrate gradualmente.