Centralizált engedélyezés és alkalmazásplatform
Egyetlen bejelentkezés, egyetlen felhasználó- és jogkezelés az Atrea minden belső és ügyfélalkalmazásához. Egy központi platformot építettünk a Zitadel alapjaira saját bejelentkezéssel, több márka támogatásával, részletesen beállítható jogokkal és értesítésekkel.
- Client
- Atrea s.r.o
- Year
- 2026
- Technologies
TypeScript Node.js Express PostgreSQL TypeORM Zitadel OpenID Connect Next.js Vue.js Web Push Docker
Megbízás
Az Atrea számos webes alkalmazást üzemeltet alkalmazottai, üzleti partnerei és ügyfelei számára. Eddig mindegyik külön kezelte a bejelentkezést, a felhasználókat és a jogosultságokat. Ez személyenként több fiókot, széttagolt jogkezelést és minden alkalommal újraprogramozott hozzáférési logikát jelentett.
A cél egy olyan közös platform létrehozása volt, amelyet minden új és meglévő alkalmazás használhat egységes bejelentkezéssel, központi jogkezeléssel és megosztott szolgáltatásokkal, mint például az értesítések vagy a felhasználói visszajelzések.
Megoldás
Egységes bejelentkezés (SSO)
Identitásszolgáltatóként a Zitadel nyílt forráskódú IAM platformot választottuk. A bejelentkezési képernyőket azonban mi írtuk meg (Next.js a Session API v2 felett), így a regisztráció, a jelszó-visszaállítás és a kétlépcsős azonosítás (MFA) pontosan az Atrea igényei szerint néz ki és viselkedik. Az alkalmazottak a vállalati Microsoft fiókjukkal, a külső felhasználók pedig e-mail címmel és jelszóval jelentkeznek be.
Több márka egy platformon
Egyetlen telepítés több márkát és szervezetet szolgál ki. Minden márkának saját bejelentkezési megjelenése, saját domainje, e-mail sablonja és küldő SMTP szervere van. A márka meghatározása központilag történik az alkalmazás és a visszahívás (callback) alapján, így a felhasználó sosem kerül téves környezetbe.
Jogok egy helyen
Az alkalmazásoknak már semmit sem kell számolniuk, a jogosultságok minden logikája a központi szolgáltatásban él:
- szerepkörök az egyes alkalmazásokon belül, valamint az e-mail domain szerinti automatikus szerepkör-hozzárendelés,
- bináris és fokozatos jogok (tiltva / megtekintés / szerkesztés) fa struktúrában,
- jogok konkrét rekordokra (pl. egy projekt megosztása egy kollégával),
- alkalmazás-adminisztrátorok és szuperadminisztrátorok az összes változás auditnaplójával.
A szerepkörök és jogok bejelentkezéskor közvetlenül a hozzáférési tokenbe (JWT) kerülnek. A frontend így további lekérdezések nélkül tudja, hogy mit kell látnia a felhasználónak. A többi alkalmazás backendje egyetlen API-hívással ellenőrzi a jogosultságokat.
Megosztott szolgáltatások minden alkalmazáshoz
- Értesítések e-mailen és Web Pushon keresztül, sablonokkal minden üzenettípushoz, tömeges küldéssel és felhasználói feliratkozási beállításokkal.
- Többnyelvűség központi nyelvi regiszterrel, tartalék nyelvekkel és a sablonok automatikus fordításával.
- Visszajelzés és támogatás közvetlenül az alkalmazásokból, beleértve a mellékleteket és az állapotváltozásról szóló értesítéseket.
- Felhasználói profilok és preferenciák az alkalmazások között megosztva.
Adminisztráció
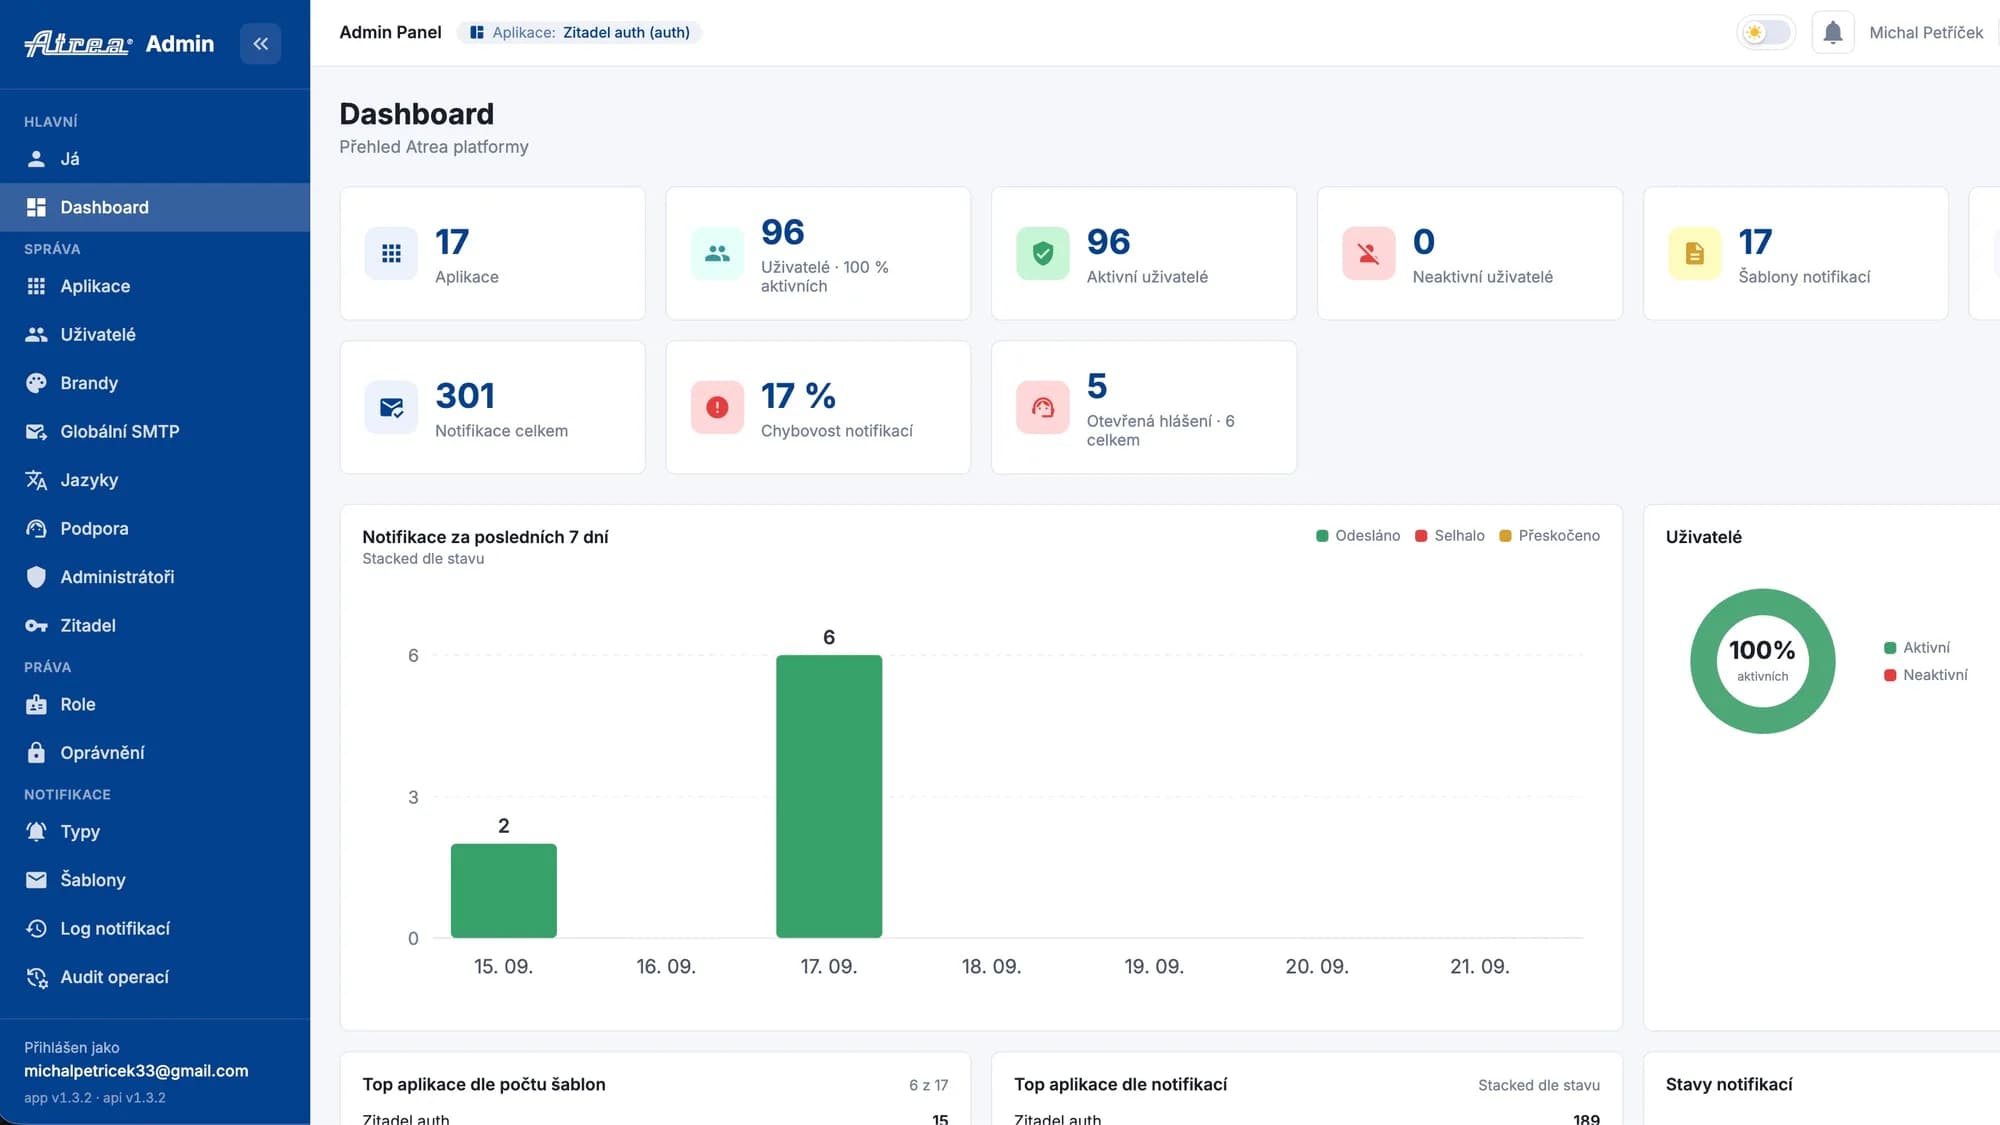
A adminisztrátorok számára egy Vue 3 alapú adminisztrációs felületet építettünk. Ebben találhatók a felhasználók, szerepkörök és jogok, az alkalmazások és OIDC klienseik, a márkák, az e-mail beállítások, az értesítési sablonok, a támogatás és az audit is. A platform részét képezi a fejlesztői dokumentáció is (VitePress) az AI-asszisztensek számára módosított verzióval, amely alapján a fejlesztők gyorsan és egységesen tudják csatlakoztatni az új alkalmazásokat.
Eredmény
- Egyetlen fiók az Atrea összes alkalmazásához és vállalati SSO a Microsoft révén.
- Az új alkalmazás néhány nap alatt csatlakoztatható a saját bejelentkezés és jogkezelés fejlesztésének hetei helyett.
- Hozzáférések kezelése egy helyen, beleértve a felhasználó azonnali blokkolását a teljes platformon.
- Több márkára és piacra felkészítve a több márka és nyelv támogatásának köszönhetően.
- A platform már kiszolgálja az Atrea éles alkalmazásait, a többi pedig fokozatosan átáll rá.