Autorisation centralisée et plateforme applicative
Une seule connexion, une gestion unique des utilisateurs et des droits pour toutes les applications internes et clients d'Atrea. Nous avons construit une plateforme centrale basée sur Zitadel avec une authentification personnalisée, un support multi-marque, des droits finement configurables et des notifications.
- Client
- Atrea s.r.o
- Year
- 2026
- Technologies
TypeScript Node.js Express PostgreSQL TypeORM Zitadel OpenID Connect Next.js Vue.js Web Push Docker
Le projet
Atrea exploite de nombreuses applications web destinées à ses employés, partenaires commerciaux et clients. Jusqu'à présent, chacune gérait sa propre authentification, ses utilisateurs et ses autorisations. Cela se traduisait par plusieurs comptes pour une seule personne, une gestion des droits fragmentée et une logique d'accès redéveloppée à chaque fois.
L'objectif était de créer une plateforme unique, utilisable par toute application nouvelle ou existante, dotée d'une authentification unique (SSO), d'une gestion centralisée des droits et de services partagés tels que les notifications ou les retours utilisateurs.
La solution
Authentification unique (SSO)
Nous avons choisi la plateforme IAM open-source Zitadel comme fournisseur d'identité. Cependant, nous avons développé nos propres écrans de connexion (Next.js sur l'API Session v2), garantissant que l'inscription, la réinitialisation des mots de passe et l'authentification multifacteur (MFA) répondent parfaitement aux besoins d'Atrea. Les employés se connectent via leur compte Microsoft d'entreprise, tandis que les utilisateurs externes utilisent un e-mail et un mot de passe.
Multi-marque sur une seule plateforme
Une seule installation gère plusieurs marques et organisations. Chaque marque dispose de sa propre interface de connexion, de son propre domaine, de modèles d'e-mails et de son propre serveur SMTP d'envoi. La marque est déterminée de manière centralisée en fonction de l'application et du rappel (callback), de sorte qu'un utilisateur ne se retrouve jamais dans le mauvais environnement.
Les droits au même endroit
Les applications ne calculent plus rien par elles-mêmes, toute la logique d'autorisation réside dans un service central :
- Rôles au sein de chaque application et attribution automatique des rôles en fonction du domaine de l'e-mail,
- Droits binaires et gradués (désactivé / affichage / modification) dans une structure arborescente,
- Droits sur des enregistrements spécifiques (par exemple, le partage d'un projet avec un collègue),
- Administrateurs d'application et super-administrateurs avec un journal d'audit de toutes les modifications.
Les rôles et les droits sont injectés directement dans le jeton d'accès (JWT) lors de la connexion. Le frontend sait ainsi ce que l'utilisateur doit voir sans requêtes supplémentaires. Les backends des autres applications vérifient les autorisations en un seul appel API.
Services partagés pour toutes les applications
- Notifications par e-mail et Web Push, avec des modèles pour chaque type de message, un envoi en masse et des paramètres d'abonnement utilisateur.
- Multilinguisme avec un registre central de langues, des langues de secours et une traduction automatique des modèles.
- Retours et support directement depuis les applications, incluant les pièces jointes et les notifications de changement de statut.
- Profils utilisateurs et préférences partagés entre les applications.
Administration
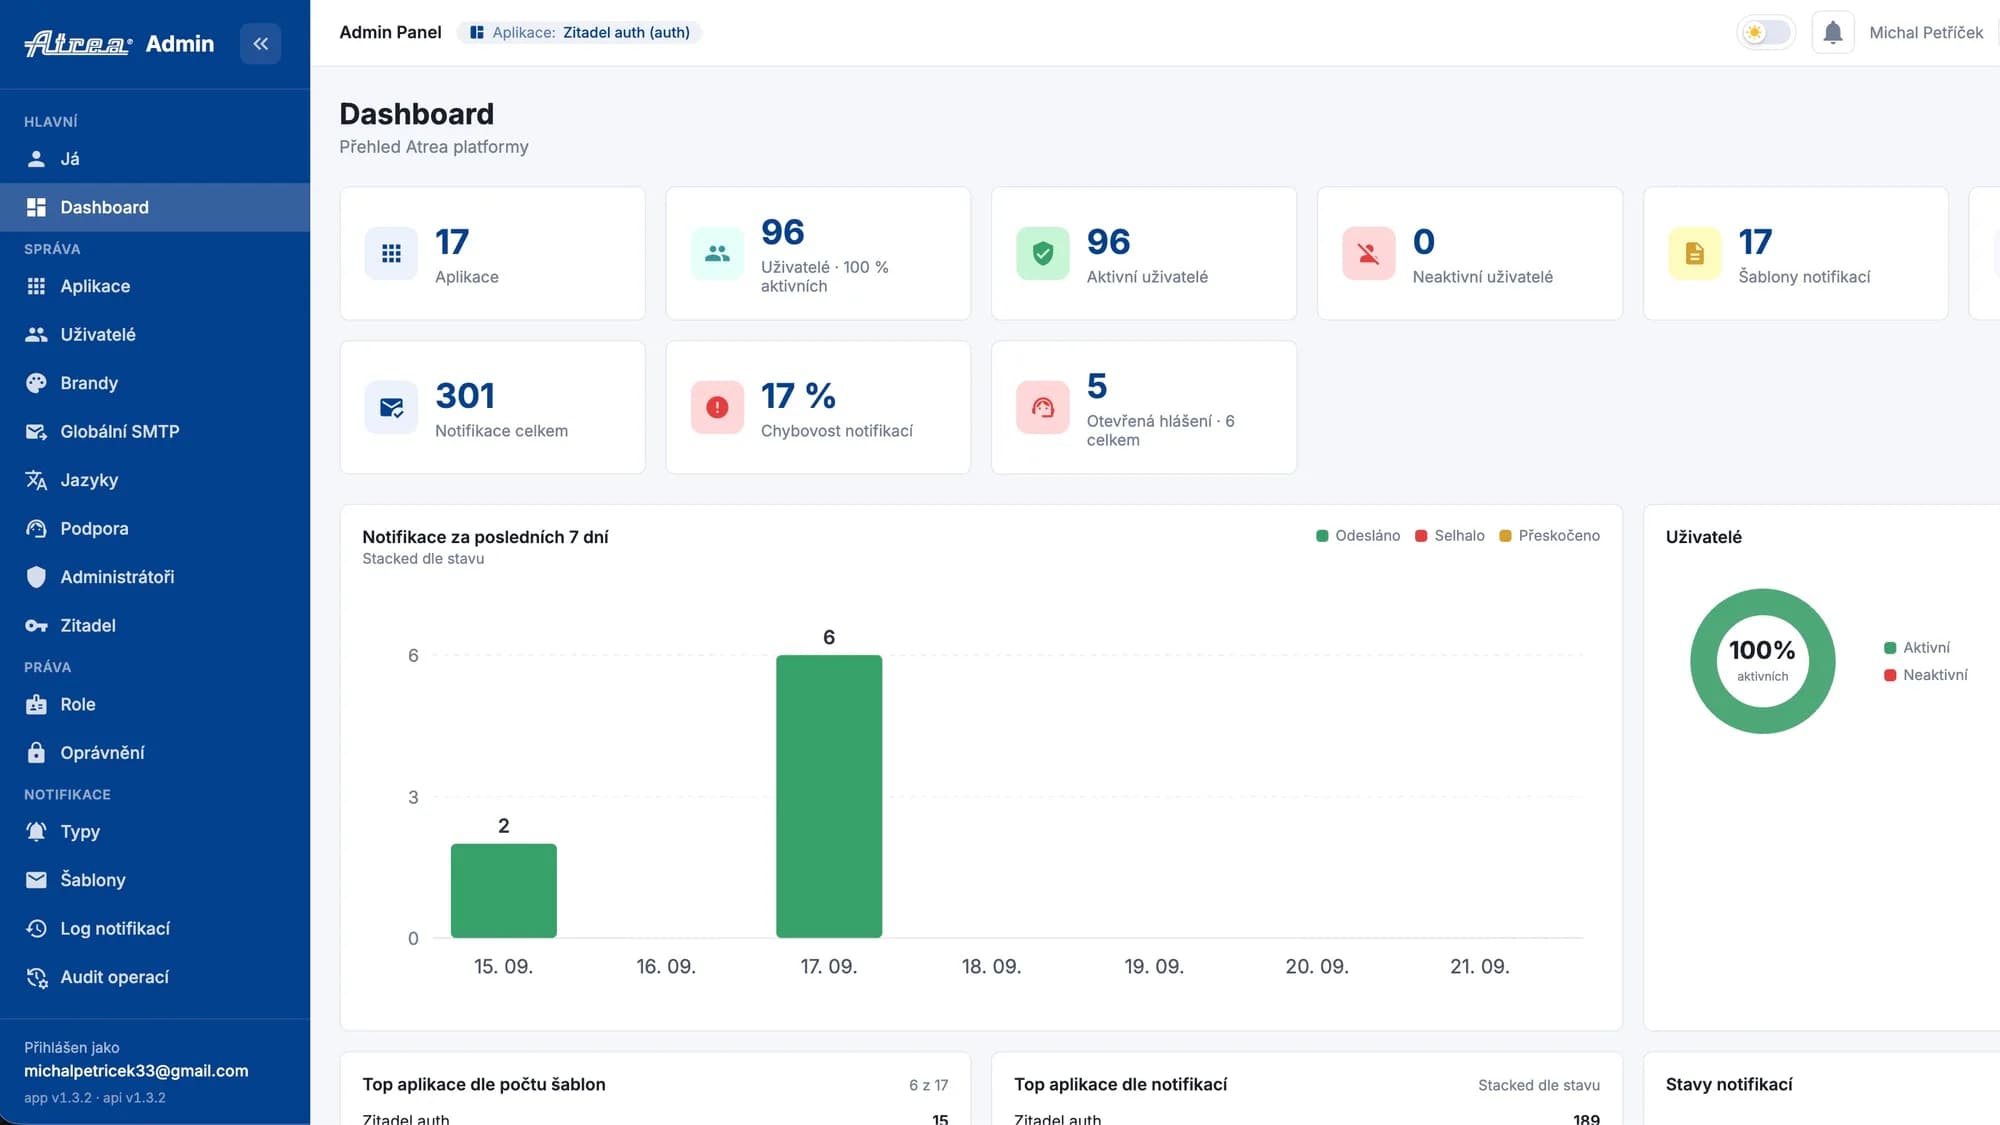
Pour les administrateurs, nous avons développé un panneau d'administration en Vue 3. Il regroupe les utilisateurs, les rôles et les droits, les applications et leurs clients OIDC, les marques, les paramètres de messagerie, les modèles de notification, le support et l'audit. La plateforme comprend également une documentation pour les développeurs (VitePress) avec une version adaptée aux assistants IA, permettant aux développeurs de connecter de nouvelles applications rapidement et de manière unifiée.
Résultat
- Un seul compte pour toutes les applications Atrea et SSO d'entreprise via Microsoft.
- Une nouvelle application connectée en quelques jours au lieu de semaines de développement pour une authentification et une gestion des droits sur mesure.
- Gestion des accès centralisée, incluant le blocage immédiat d'un utilisateur sur l'ensemble de la plateforme.
- Prêt pour le multi-marque et les marchés internationaux grâce au support de plusieurs marques et langues.
- La plateforme dessert déjà les applications de production d'Atrea et les autres y sont progressivement migrées.